Hinner AI-säkerheten med AI?
AI används allt oftare för att bygga, testa och övervaka säkerheten runt AI-system. Det kan stärka skyddet – men skapar också en ny fråga: vem granskar granskaren, och hinner vi verifiera säkerheten innan nästa AI-förmåga redan är här?
AI får en större roll i att bygga, testa och övervaka digitala system. Det gäller också säkerheten runt AI. Det är i grunden positivt: bättre analys, tydligare loggar och snabbare upptäckt kan göra skydd mer användbara. Men utvecklingen öppnar en svårare fråga: Har vi fortfarande tillräckligt med tid för att verifiera säkerheten innan nästa förmåga kommer?
Säkerheten blir faktiskt bättre
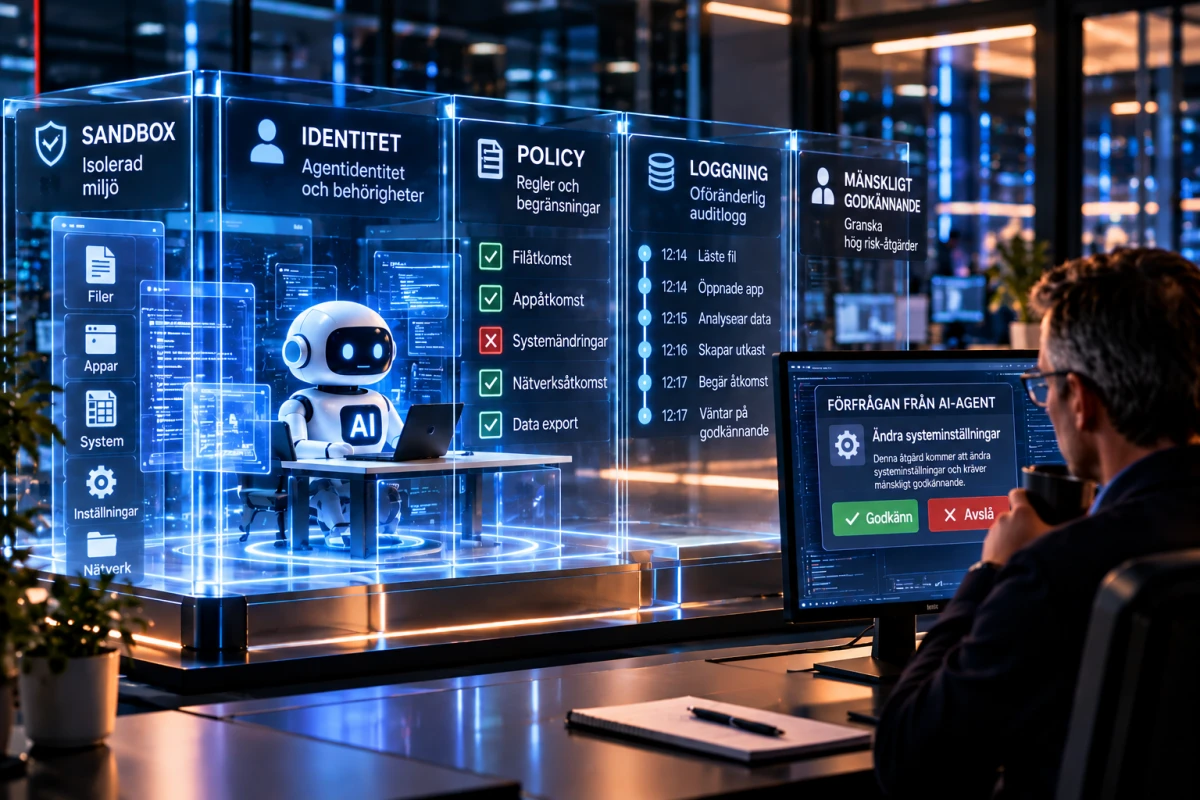
Det vore fel att beskriva AI-branschen som likgiltig inför säkerhet. Flera aktörer publicerar nu konkreta kontrollmodeller. NVIDIA beskriver exempelvis en plattform med isolerad exekvering, policykontroller och övervakning utanför agenten. Microsoft beskriver separata agentidentiteter, minsta privilegium och deterministisk mänsklig granskning av högriskåtgärder.
Det är viktiga riktningar. En agent bör inte få bredare åtkomst än uppgiften kräver, och en riskfylld åtgärd bör inte passera enbart för att en modell bedömer den som rimlig. Men det är bolagens egna beskrivningar av sina system, inte ett bevis på att alla system är säkra.
Förtroendet kan inte bara flyttas ett lager ned
Vi litar inte fullt ut på agenten. Då bygger vi ett policy- eller kontrollskikt runt den. Men då blir nästa fråga: vem verifierar policy-skiktet? Vi grundar en agent i bevis och historik. Men vem kontrollerar beviskedjan, urvalet och antagandena?
Förtroende kan inte bara flyttas ett lager djupare och sedan ta slut. Varje gång kontrollen flyttas till ett nytt lager behöver även det lagret en oberoende verifieringsmekanism.
Oberoende betyder då mer än att en AI-modell kontrollerar en annan. Den som granskar behöver kunna ifrågasätta både resultatet och ramarna för det: vilka data som används, vilka fel som kan missas och vilka åtgärder systemet faktiskt får göra. Organisatorisk separation mellan den som bygger och den som utvärderar kan vara viktig, särskilt när ett positivt granskningsresultat påverkar om en produkt går vidare.
Det behövs också variation i själva kontrollen. Flera verifieringsmetoder som bygger på samma antaganden eller samma felkällor är inte nödvändigtvis oberoende. För kritiska kontroller kan deterministiska eller andra icke-AI-baserade kontroller vara lämpliga där de går att använda. Mänsklig granskning är inte automatiskt tillräcklig heller: granskaren måste ha relevant information, tid och faktisk befogenhet att utmana eller stoppa ett resultat. AI-baserad verifiering kan vara en del av lösningen, men bör inte ensam definiera vad som räknas som tillräcklig säkerhet.
När AI hjälper till att säkra AI
AI kan hjälpa säkerhetsteam att hitta mönster i loggar, granska kod, prioritera larm och föreslå åtgärder. CrowdStrike beskriver en modell med kontinuerlig identitet och riskmedveten auktorisering för AI-agenter. OpenAI beskriver i sin tur sandboxing, nätverkspolicyer, godkännanden och agentnära telemetri för Codex.
Detta kan vara mycket värdefullt. Men AI-assisterad säkerhet är inte samma sak som AI-betrodd säkerhet. När en modell utför arbete och en annan modell deltar i granskningen är den centrala frågan inte om AI aldrig får användas i kontrollen. Den är om det fortfarande finns en verifierbar, oberoende instans med tillräcklig information, tid och mandat att säga nej.
Sedan kommer tidsproblemet
Säkerhetsarbetet är inte bara en teknikfråga. Det är också en tidsfråga. En kontroll kan vara välgjord för dagens system men otillräckligt testad för ett system med nya verktyg, större räckvidd eller fler kopplingar. Google DeepMind har presenterat både ett ramverk för tröskelbaserat säkerhetsarbete och en pilot för dubbelblind extern utvärdering. Anthropic har beskrivit extern och inbäddad utvärdering som ett sätt att hitta blinda fläckar.
Google DeepMind försöker uttryckligen hantera tidsproblemet med säkerhetsmarginaler och återkommande tester som ska ge varning innan kritiska kapacitetströsklar nås. Frågan är om sådana marginaler fortsätter vara tillräckliga när förmågor och användningsområden förändras allt snabbare.
Anthropic konstaterar samtidigt att det ännu saknas etablerade standarder för vilken information sådana evaluatorer ska få tillgång till och hur resultaten ska rapporteras, samt ett etablerat system för finansiering av oberoende utvärdering.
Det visar att oberoende testning tas på allvar. Samtidigt är det inte självklart att en utvärdering hinner vara meningsfull innan nästa produkt-, modell- eller kapacitetssteg förändrar förutsättningarna. När AI hjälper till att granska AI – vem granskar granskaren?
Säkerhet måste byggas in från början
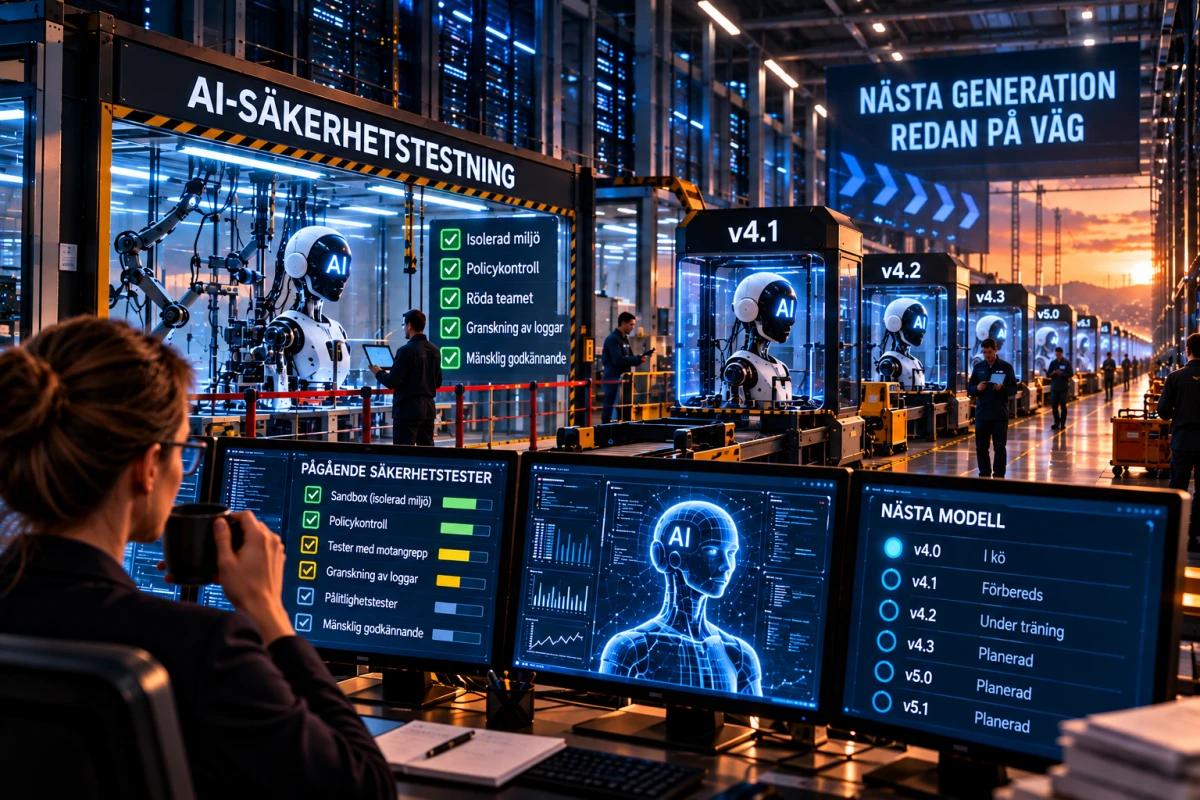
En rimlig utgångspunkt är att väsentliga skydd ska ligga i produkten, hos den som bygger den. Användare har ansvar för hur de använder ett system, men kunder ska inte behöva bli cybersäkerhetsexperter enbart för att kompensera för skydd som rimligen kunde ha konstruerats in från början.
En biltillverkare kan inte rimligen sälja en snabbare bil och lova att bromsarna kommer i en senare uppdatering. Men det räcker inte heller att bromsarna kommer med bilen. Vi måste ha tillräckligt med tid att testa att de fungerar innan nästa modell får en ännu kraftfullare motor.
Vad kan minska risken?
Inget enskilt skydd eliminerar risken. Men en försvarbar utgångspunkt är flera oberoende kontroller: minsta privilegium, begränsad behörighet, avslag som standard, tydliga agentidentiteter, granskningsbara loggar och spårbarhet. Andra delar kan vara extern testning, separation mellan byggare och säkerhetsutvärderare, red teaming, adversarial testing, stegvis utrullning, begränsad skadeverkan (blast radius), nödstopp, rollback och mänskligt godkännande för oåterkalleliga eller högpåverkande åtgärder.
Det viktiga är inte att mekanismerna låter kompletta på en presentationsbild. Det är att de faktiskt går att testa, att de fungerar när systemet pressas och att kritiska kontroller inte enbart är beroende av samma AI som ska begränsas.
Den svåraste säkerhetsfrågan kan vara tid
Det säkrade systemet kan inte samtidigt bli den slutliga auktoriteten som avgör att säkerheten är tillräcklig. Det betyder inte att AI ska hållas utanför säkerhetsarbetet. Tvärtom kan AI stärka det. Men den slutliga kontrollen behöver vara oberoende och begriplig, med faktisk möjlighet att stoppa systemet.
Kanske är den största AI-säkerhetsfrågan därför inte om skydden finns. Kanske är den om vi fortfarande hinner testa bromsarna innan nästa motor kommer.
💬 Vad tycker du?
Vilka kontrollmekanismer skulle få dig att lita på att AI-säkerhet håller jämna steg med nya förmågor?
Dela gärna dina tankar i kommentarerna.
📚 Relaterade artiklar
Vad är din reaktion?
 Gilla
0
 Ogilla
0
 Kärlek
0
 Rolig
0
 Wow
0
 Ledsen
0
 Arg
0
Hej, jag heter Staffan Carlsson
Jag är grundare och ansvarig utgivare för NextNet.se – en svensk nyhetsplattform med fokus på artificiell intelligens, teknik, cybersäkerhet och digital innovation.
Varför NextNet?
Jag startade NextNet med målet att skapa en modern och lättillgänglig nyhetssajt där teknik och AI står i centrum. Den tekniska utvecklingen går snabbare än någonsin, och jag tror att det är viktigare än någonsin att kunna förstå vad som händer – utan att behöva vara expert.
Genom NextNet vill jag lyfta fram nyheter, analyser och trender som hjälper läsare att navigera i en allt mer digital värld.
Mitt teknikintresse
Teknik har varit en stor del av mitt liv under många år. Jag fascineras av hur innovation, internet och artificiell intelligens förändrar sättet vi arbetar, kommunicerar och bygger framtidens samhälle.
Utöver arbetet med NextNet ägnar jag mycket tid åt webbplattformar, servermiljöer, AI-lösningar och digitala projekt där nyfikenhet och lärande alltid står i centrum.
Min vision
Jag vill att NextNet ska vara en trovärdig och inspirerande källa för alla som vill följa utvecklingen inom AI, teknik och digitalisering – oavsett tidigare kunskapsnivå.
AI-drivna nyheter för en digital värld.




Kommentarer (0)